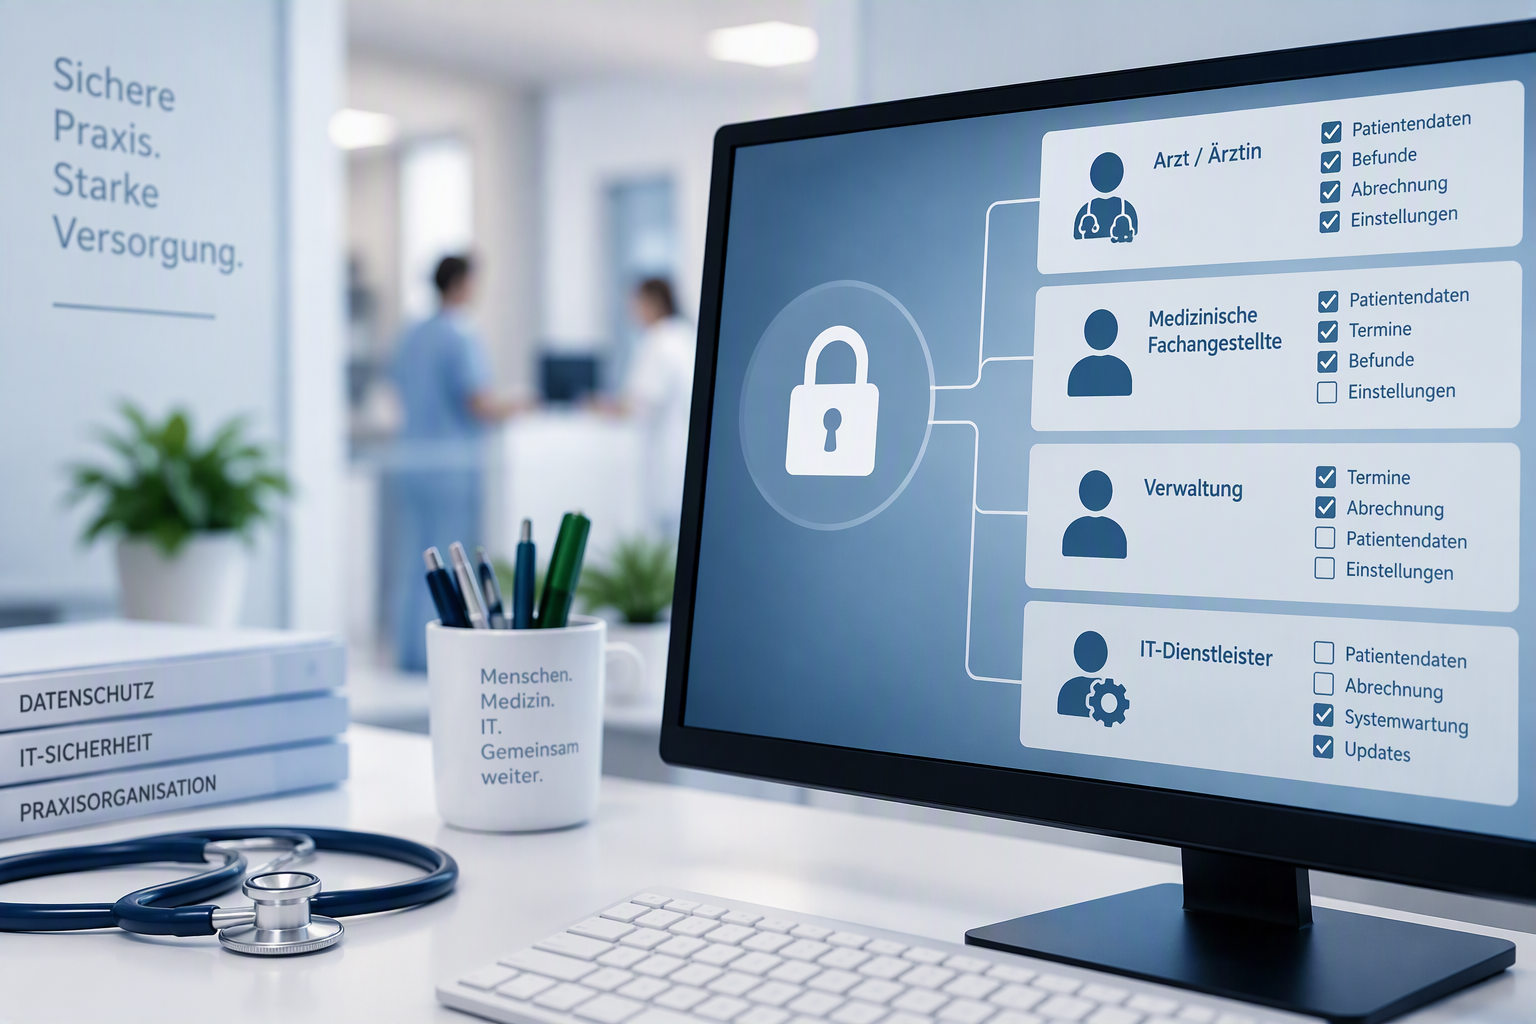
Patientendaten einsehen, Termine bearbeiten, Abrechnungen durchführen, Einstellungen an der Praxissoftware verändern oder auf bestimmte Ordner zugreifen: Im täglichen Praxisbetrieb arbeiten viele Menschen mit denselben IT-Systemen. Doch müssen wirklich alle Mitarbeitenden Zugriff auf alles haben?
Gerade bei über Jahre gewachsenen IT-Strukturen lohnt es sich, Benutzerkonten und Zugriffsrechte regelmäßig genauer anzusehen. Denn eine sinnvolle Rechtevergabe trägt dazu bei, sensible Informationen zu schützen und die Praxis-IT übersichtlich zu halten.
Warum Zugriffsrechte in der Arztpraxis so wichtig sind
In Arztpraxen werden täglich sensible Informationen verarbeitet. Entsprechend wichtig ist es, diese Daten und die eingesetzten IT-Systeme vor unbefugtem Zugriff zu schützen.
Die IT-Sicherheitsrichtlinie der KBV legt technische und organisatorische Mindestanforderungen fest und verfolgt dabei unter anderem die Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit der Praxis-IT. Verantwortlich für die Einhaltung der Anforderungen ist grundsätzlich der Praxisinhaber, auch wenn einzelne Aufgaben an andere Personen oder Dienstleister delegiert werden können.
Dabei geht es nicht nur um Angriffe von außen. Eine sinnvolle Benutzerverwaltung sorgt auch innerhalb der Praxis dafür, dass Zugriffe passend zu Aufgaben und Verantwortlichkeiten organisiert werden.
Ein Benutzerkonto für alle? Lieber nicht
Im Praxisalltag erscheint es manchmal unkompliziert: Am Empfang gibt es einen gemeinsamen Benutzer, weitere Arbeitsplätze verwenden ebenfalls dieselben Zugangsdaten und das Passwort kennt ohnehin das ganze Team.
Aus organisatorischer und sicherheitstechnischer Sicht ist es jedoch sinnvoller, persönliche Benutzerkonten einzurichten und Berechtigungen gezielt zu vergeben.
So lässt sich beispielsweise festlegen, welche Bereiche eine Person für ihre tägliche Arbeit benötigt. Gleichzeitig können Zugänge gezielt angepasst oder deaktiviert werden, wenn sich Aufgaben ändern oder Mitarbeitende die Praxis verlassen.
Die einfache Grundregel lautet:
Jede Person erhält genau die Zugriffsrechte, die sie für ihre Aufgaben benötigt.
Nicht weniger, damit die tägliche Arbeit funktioniert. Aber eben auch nicht unnötig mehr.
Nicht jeder braucht Administratorrechte
Besonders sensibel sind administrative Berechtigungen. Mit ihnen können je nach System beispielsweise Programme installiert, Einstellungen verändert oder sicherheitsrelevante Konfigurationen angepasst werden.
Deshalb sollten solche Rechte nur dort vergeben werden, wo sie tatsächlich erforderlich sind.
Für die normale Arbeit mit Praxissoftware, E-Mail, Terminverwaltung oder anderen Anwendungen werden umfassende administrative Rechte in der Regel nicht benötigt. Die konkrete Rechtevergabe sollte dabei immer an die eingesetzten Systeme und die tatsächlichen Arbeitsaufgaben angepasst werden.
Zugriffsrechte verändern sich mit dem Praxisalltag
Benutzerrechte sollten nicht einmal eingerichtet und danach vergessen werden.
Aufgaben innerhalb eines Teams verändern sich. Neue Mitarbeitende kommen hinzu, andere übernehmen zusätzliche Verantwortlichkeiten oder verlassen die Praxis. Auch neue Programme und Arbeitsplätze können hinzukommen.
Deshalb lohnt es sich, regelmäßig zu prüfen:
- Welche Benutzerkonten sind aktuell vorhanden?
- Werden alle Konten noch benötigt?
- Passen die vergebenen Rechte noch zu den jeweiligen Aufgaben?
- Gibt es Konten ehemaliger Mitarbeitender?
- Wer verfügt über besonders weitreichende oder administrative Rechte?
- Sind externe Zugänge, beispielsweise für Dienstleister, noch erforderlich?
Eine solche Prüfung schafft nicht nur mehr Sicherheit, sondern sorgt auch für eine aufgeräumte IT-Struktur.
Neue Mitarbeitende von Anfang an richtig einbinden
Ein gutes Benutzer- und Rechtekonzept beginnt bereits beim Eintritt eines neuen Teammitglieds.
Statt vorhandene Zugangsdaten weiterzugeben, sollte von Anfang an festgelegt werden, welche Systeme und Informationen die betreffende Person für ihre Tätigkeit benötigt und welche Berechtigungen dafür erforderlich sind.
Auch die Einweisung spielt eine Rolle. Die KBV sieht vor, dass neue Mitarbeitende in die Praxis-IT eingearbeitet werden und Praxispersonal im sicheren Umgang mit der IT eingewiesen und sensibilisiert wird. Darüber hinaus sind regelmäßige Schulungen vorgesehen.
So wird IT-Sicherheit nicht nur technisch umgesetzt, sondern Bestandteil der täglichen Abläufe.
Und was passiert, wenn jemand die Praxis verlässt?
Ebenso wichtig wie ein sauber eingerichteter Zugang ist ein geregelter Austritt.
Verlässt eine Mitarbeiterin oder ein Mitarbeiter die Praxis, sollten nicht mehr benötigte Zugriffsberechtigungen konsequent entzogen beziehungsweise Benutzerkonten deaktiviert werden. Dabei sollten sämtliche relevanten Systeme berücksichtigt werden, nicht nur der Windows-PC oder die Praxissoftware.
Gerade hier zeigt sich der Vorteil einer übersichtlichen Benutzerverwaltung: Sind persönliche Konten und Berechtigungen klar organisiert, lassen sich Zugänge wesentlich gezielter verwalten.
Auch externe Zugänge nicht vergessen
Nicht nur das Praxisteam kann über Zugangsberechtigungen verfügen. Je nach IT-Umgebung können beispielsweise externe IT-Dienstleister oder Softwareanbieter Zugriffsmöglichkeiten benötigen.
Auch solche Zugänge gehören regelmäßig auf den Prüfstand:
Wer kann aktuell auf welche Systeme zugreifen und wird dieser Zugriff tatsächlich noch benötigt?
Insbesondere bei einer Praxis-IT, die über viele Jahre gewachsen ist, können sich Benutzerkonten und Berechtigungen ansammeln, die im Alltag kaum noch auffallen.
Gute Benutzerverwaltung ist Teil einer sicheren Praxis-IT
Benutzerkonten und Zugriffsrechte wirken zunächst wie ein kleines Detail der IT-Administration. Tatsächlich sind sie ein wichtiger Bestandteil einer strukturierten und sicheren Praxis-IT.
Praxisinhaber sollten deshalb nicht erst tätig werden, wenn ein konkretes Problem entsteht. Eine regelmäßige Überprüfung der Benutzer, Berechtigungen und administrativen Zugänge hilft dabei, unnötige Zugriffsmöglichkeiten zu erkennen und die IT-Struktur übersichtlich zu halten.
Sie sind sich nicht sicher, ob Benutzerkonten und Zugriffsrechte in Ihrer Praxis sinnvoll eingerichtet sind?
Delfs unterstützt Arztpraxen dabei, bestehende IT-Strukturen zu überprüfen und Benutzerkonten, Berechtigungen und Zugänge passend zum Praxisalltag zu organisieren. So bleibt die Praxis-IT nicht nur funktional, sondern auch langfristig übersichtlich und sicher.
Quellen
- Kassenärztliche Bundesvereinigung (KBV): IT-Sicherheit in der Praxis
KBV: IT-Sicherheit - KBV: Anlage 1 – Anforderungen für Praxen
KBV: Anlage 1 – Anforderungen für Praxen - KBV: PraxisWissen IT-Sicherheit, aktualisierte Ausgabe 2025
KBV: PraxisWissen IT-Sicherheit - Bundesamt für Sicherheit in der Informationstechnik (BSI): Benutzerkonten
BSI: Benutzerkonten - BSI: ORP.4 Identitäts- und Berechtigungsmanagement
BSI: Identitäts- und Berechtigungsmanagement